Versleutelde SSL-tunnel
Gegevens tussen het apparaat en de Firebox reizen door een beveiligde tunnel. Interne toepassingen hoeven daardoor niet rechtstreeks aan het openbare internet te worden blootgesteld.
De waarde van een VPN zit niet alleen in versleuteling, maar ook in de manier waarop identiteit, netwerkbeleid en dagelijks beheer samenkomen.
Gegevens tussen het apparaat en de Firebox reizen door een beveiligde tunnel. Interne toepassingen hoeven daardoor niet rechtstreeks aan het openbare internet te worden blootgesteld.
Beheerders bepalen met gebruikersgroepen, authenticatie en firewallbeleid welke interne bronnen bereikbaar zijn en welke routes gesloten blijven.
De client toont of de tunnel actief is. Logboeken en Firebox-monitoring helpen bij het onderzoeken van mislukte aanmeldingen of instabiele sessies.
Een betrouwbare sessie ontstaat wanneer iedere schakel dezelfde identiteit en hetzelfde toegangsbeleid volgt.
Een beheerde laptop start de client vanaf een vertrouwd netwerkprofiel.
Account en tweede factor bevestigen wie de verbinding aanvraagt.
De gateway bouwt de tunnel op en past routes en regels toe.
Alleen goedgekeurde interne diensten worden bereikbaar gemaakt.
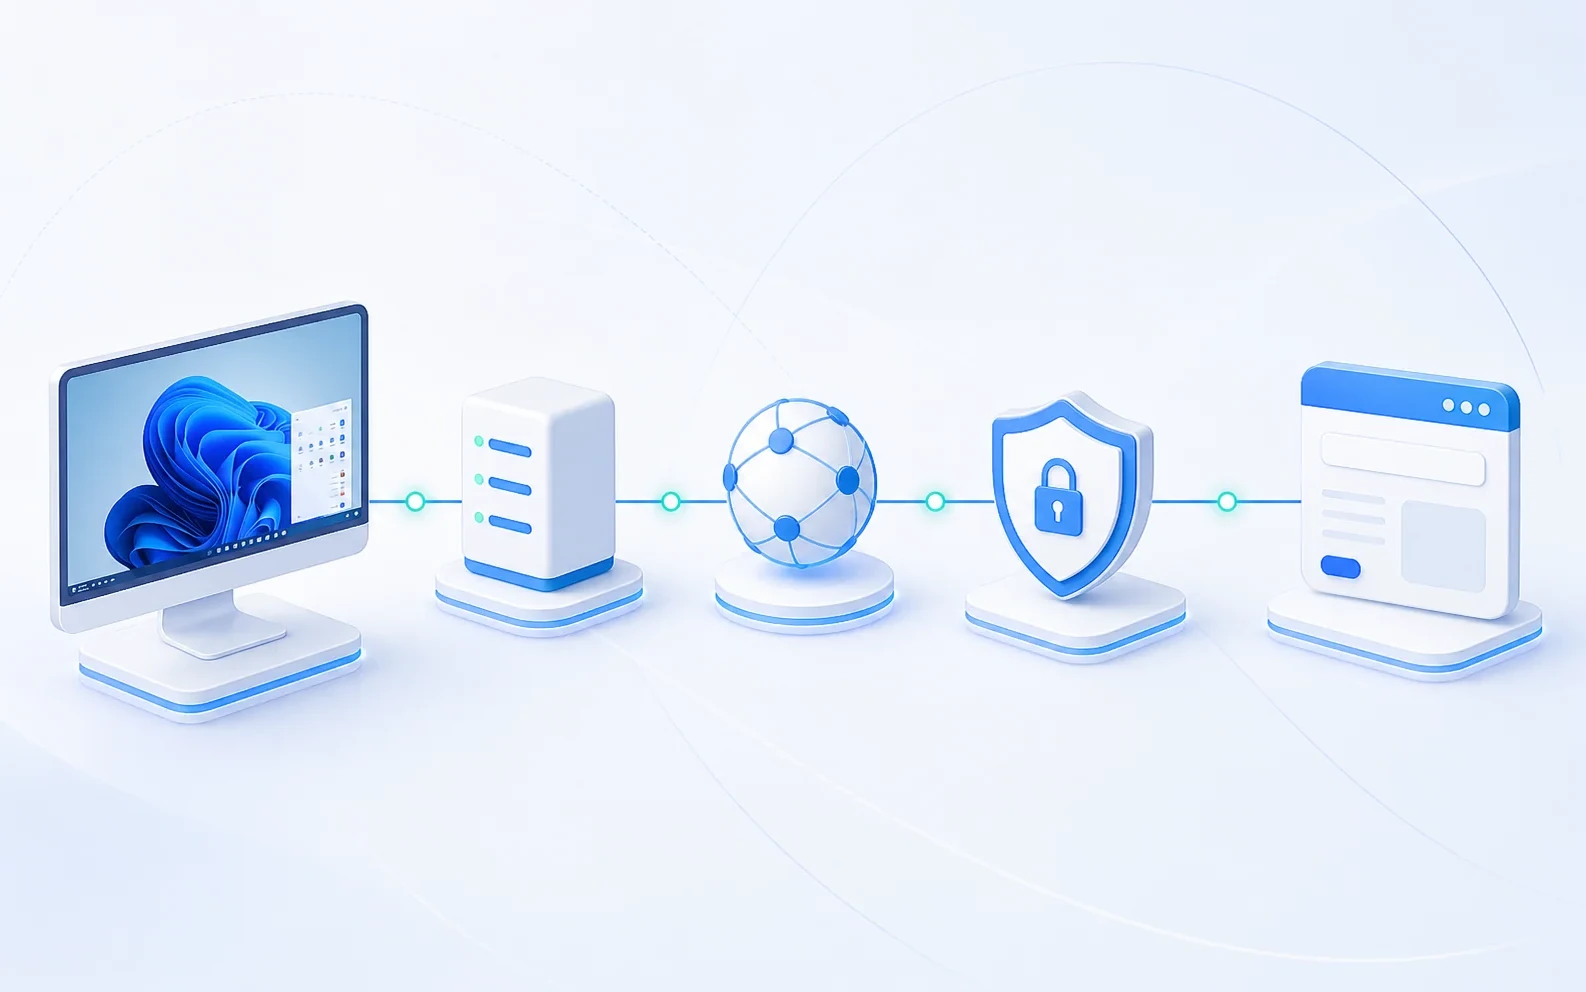
De gebruiker opent de client, voert het serveradres en de toegewezen accountgegevens in en start de verbinding. De Firebox controleert de identiteit via de ingestelde authenticatiebron. Na een geslaagde controle ontvangt het apparaat een virtueel IP-adres en alleen de routes die bij het VPN-beleid horen. Het interne netwerk blijft zo achter één beheerd toegangspunt.
WatchGuard SSL VPN gebruikt gangbare TLS-techniek en is daardoor geschikt voor veel netwerken waar specifieke VPN-protocollen lastig door een firewall of hotspot komen. Dat maakt de oplossing handig voor hybride werkplekken, leveranciers met tijdelijke toegang en beheerders die onderweg een gecontroleerde beheerroute nodig hebben.
Wie zoekt naar WatchGuard VPN download moet de clientversie altijd laten aansluiten op de Firebox en Fireware-versie van de organisatie. Controleer het downloadbestand, de systeemvereisten en release-informatie via de officiële WatchGuard-kanalen of de eigen IT-afdeling. Dit onafhankelijke fanplatform biedt uitleg, maar host geen installatiebestanden.
De beste keuze hangt af van de infrastructuur. Voor organisaties met een WatchGuard Firebox biedt de geïntegreerde client een bijzonder directe beheerroute.
| Beslispunt | WatchGuard Mobile VPN with SSL | Algemene OpenVPN-client | Browserportal zonder VPN |
|---|---|---|---|
| Integratie met Firebox | Direct afgestemd op Fireware en Mobile VPN-beleid | Extra configuratie en beheer nodig | Alleen gepubliceerde webapps |
| Interne toegang | Beheerde routes naar toegestane netwerkbronnen | Afhankelijk van handmatig profiel | Geen algemene netwerktoegang |
| Gebruikersbeheer | Koppeling met ingestelde Firebox-authenticatie | Vaak afzonderlijk accountbeheer | Per applicatie geregeld |
| Probleemonderzoek | Clientlog en Firebox-monitoring in één keten | Logs verdeeld over componenten | Beperkt tot de webtoepassing |
| Gebruiksscenario | Volwaardige, gecontroleerde externe werkplek | Flexibel maar beheerintensiever | Eenvoudig voor enkele webdiensten |
Een geslaagde verbinding bewijst alleen dat de tunnel technisch werkt. Bepaal vooraf welke groepen toegang krijgen, welke interne subnetten nodig zijn en of al het internetverkeer door de organisatie moet lopen of alleen zakelijk verkeer. Met beperkte routes en minimale rechten verkleint u de gevolgen van gestolen inloggegevens of een besmet eindpunt.
Combineer WatchGuard SSL VPN waar mogelijk met multifactorauthenticatie. Zorg daarnaast dat laptops actuele beveiligingsupdates, schijfversleuteling en endpointbescherming hebben. Een VPN beschermt verkeer onderweg, maar maakt een onbeheerd apparaat niet automatisch betrouwbaar.
Voor een beheerbare uitrol zijn een vaste servernaam, een vertrouwd certificaat en duidelijke instructies essentieel. Noteer welke poort wordt gebruikt, hoe gebruikers hun wachtwoord wijzigen en waar zij een foutmelding kunnen melden. Vermijd tijdelijke oplossingen waarbij certificaatwaarschuwingen worden genegeerd; die halen juist de identiteitscontrole uit de verbinding.
Na het activeren van accounts hoort monitoring bij de dagelijkse routine. Bekijk mislukte aanmeldingen, onverwachte landen of tijdstippen, langdurige sessies en plotselinge datastromen. Trek toegang direct in wanneer een medewerker vertrekt of een apparaat verloren raakt. Test bovendien regelmatig of authenticatieservers en DNS-resolutie beschikbaar blijven.
Een WatchGuard SSL VPN Client is vooral sterk wanneer techniek en proces elkaar ondersteunen. De Firebox kan routes en rechten afdwingen, maar de organisatie blijft verantwoordelijk voor accountbeheer, apparaatveiligheid, logging en gebruikersvoorlichting.
“Onze buitendienst ziet direct of de tunnel actief is. Met vaste profielen hoeven collega’s niet telkens routes of poorten uit te zoeken.”
“De combinatie met MFA en Firebox-regels gaf ons een veel duidelijker toegangspad dan losse accounts per toepassing.”
“Door clientlogs en firewallmeldingen samen te bekijken vinden we DNS- en authenticatieproblemen veel sneller.”