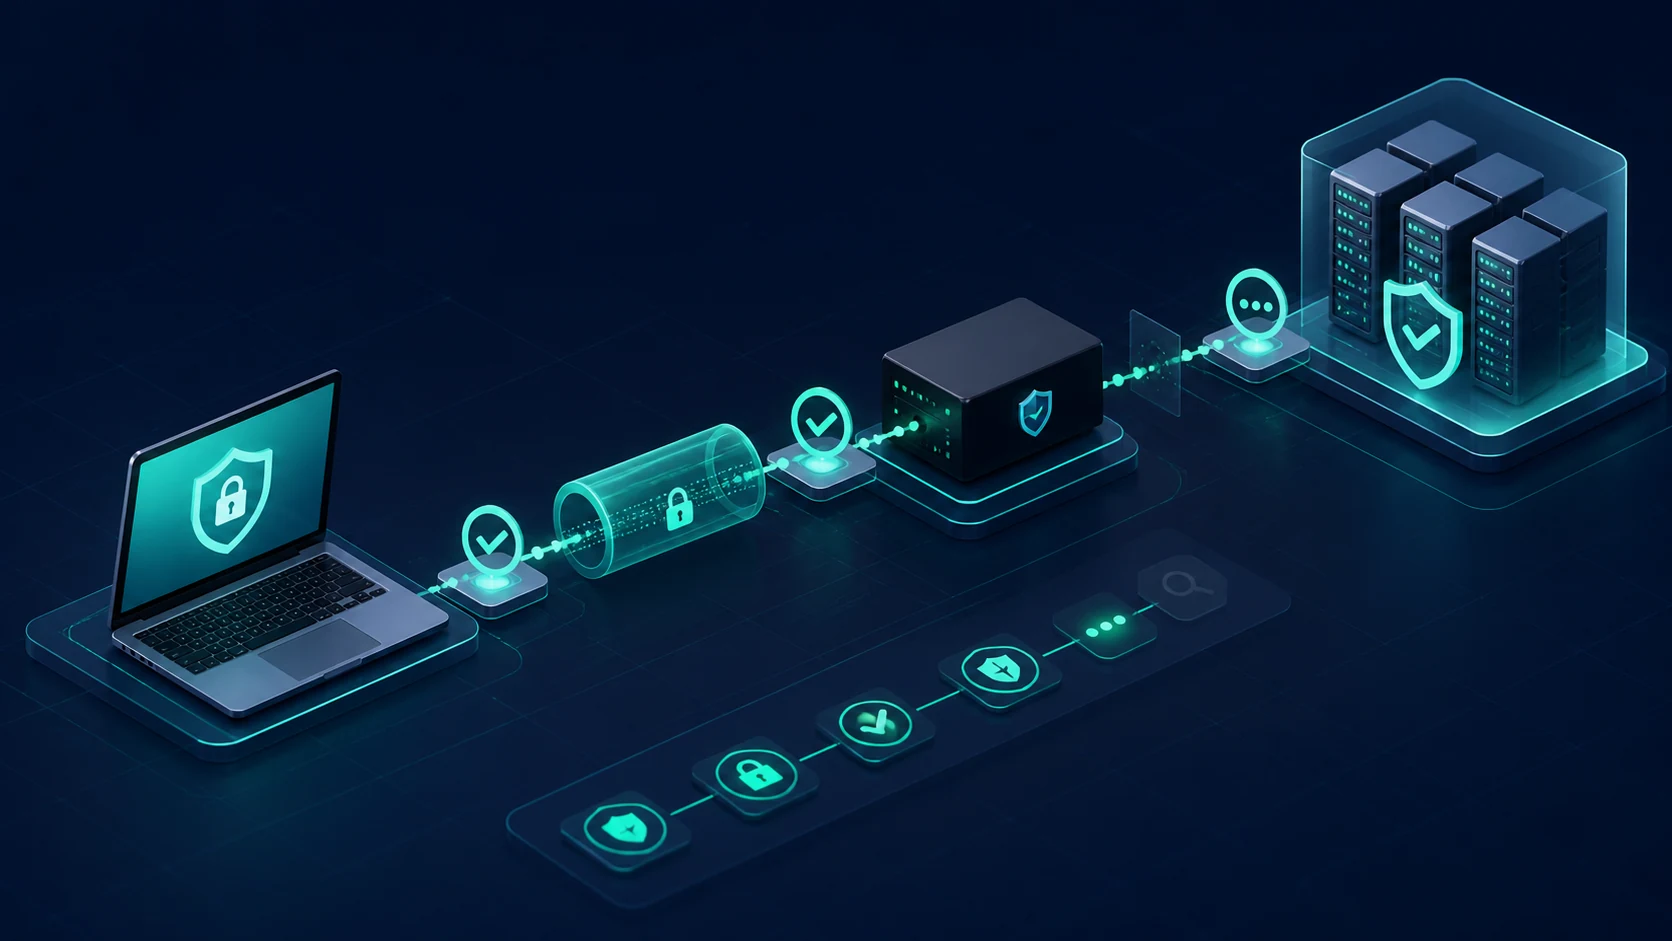
Een VPN-storing wordt snel onoverzichtelijk wanneer gebruiker, internetverbinding, certificaat, account, Firebox en interne applicatie tegelijk worden onderzocht. Werk daarom van buiten naar binnen. Noteer de exacte melding, het tijdstip, de gebruikte servernaam, het netwerk en wat er direct vóór de fout is veranderd. Met die basis kunt u client- en firewallgebeurtenissen later betrouwbaar aan elkaar koppelen.
Voor een algemeen overzicht van WatchGuard Mobile VPN with SSL kunt u eerst de hoofdpagina lezen. Deze handleiding gaat verder met een storingsmodel dat onderscheid maakt tussen geen bereik, geen veilige sessie, geen geldige identiteit, geen tunnelconfiguratie en geen toegang tot de uiteindelijke dienst.
WatchGuard Mobile VPN: bepaal de foutfase
Vraag eerst wat de gebruiker precies ziet. Opent de client niet, blijft hij wachten op de server, verschijnt een certificaatmelding, wordt het wachtwoord geweigerd of meldt de client dat hij verbonden is terwijl een intern systeem niet reageert? Iedere fase heeft andere waarschijnlijke oorzaken. “De VPN werkt niet” is geen diagnose; “de TLS-handshake stopt vóór de accountcontrole” is dat wel.
Controleer de lokale internetverbinding
Bevestig dat algemene websites bereikbaar zijn en dat een captive portal van hotel, trein of gastnetwerk volledig is afgerond. Test indien mogelijk kort via een andere verbinding, bijvoorbeeld een mobiele hotspot. Werkt dezelfde laptop daar wel, dan ligt de eerste aanwijzing bij het lokale netwerk of de provider en niet bij het account. Schakel beveiligingssoftware niet willekeurig uit; leg vast welke controle u wilt uitvoeren en herstel de oorspronkelijke toestand.
Verifieer servernaam, poort en DNS
De client moet de ingestelde hostnaam naar het juiste publieke adres kunnen vertalen. Vergelijk de servernaam met de instructie van de organisatie en let op typefouten of oude profielen. Een gewijzigde DNS-record kan lokaal nog in cache staan. Beheerders controleren daarnaast of de ingestelde SSL-VPN-poort vanaf internet bereikbaar is en naar de juiste Firebox luistert.
Test altijd de hostnaam die gebruikers werkelijk invoeren. Een directe verbinding met een IP-adres kan de bereikbaarheid aantonen, maar veroorzaakt vaak een certificaatverschil en is geen veilige permanente oplossing. De naam, DNS-record en identiteit in het certificaat moeten bij elkaar passen.
Neem certificaatmeldingen serieus
Een waarschuwing kan wijzen op een verlopen certificaat, ontbrekende tussenliggende certificaten, verkeerde servernaam of onderschepping van verkeer. Laat de gebruiker niet op goed vertrouwen doorgaan. Noteer uitgever, geldigheidsperiode en gemelde naam en vergelijk die via een betrouwbaar kanaal met de beheerinformatie. Pas daarna kan worden bepaald of het om een configuratiefout of een werkelijk risico gaat.
Onderzoek authenticatie zonder accounts te blokkeren
Wanneer de server bereikbaar is maar de aanmelding mislukt, controleert u accountnaam, toetsenbordindeling, verlopen wachtwoord, groepslidmaatschap en MFA-proces. Laat niet eindeloos opnieuw proberen; vergrendeling kan het onderzoek moeilijker maken. Beheerders zoeken rond hetzelfde tijdstip in de authenticatie- en Fireboxlogs naar de bron en reden van afwijzing.
Een succesvolle aanmelding bij e-mail bewijst niet automatisch dat Mobile VPN dezelfde identiteit of groep gebruikt. Controleer welke authenticatiebron aan het VPN-beleid is gekoppeld. Bij MFA kunnen tijdsafwijking, een niet-goedgekeurde pushmelding of een opnieuw geregistreerd toestel de tweede factor blokkeren.
Controleer het virtuele adres en de routes
Na een succesvolle tunnelopbouw hoort de client een virtueel adres en routes te ontvangen. Noteer die gegevens voordat u iets wijzigt. Ontbreekt het adres, dan kan de pool uitgeput zijn of overlappen met een lokaal subnet. Ontbreekt alleen de route naar een interne dienst, controleer dan de Mobile VPN-netwerkinstellingen en het bijbehorende firewallbeleid.
Een veelvoorkomend probleem is overlap tussen het thuisnetwerk en het bedrijfsnetwerk. Wanneer beide bijvoorbeeld hetzelfde private subnet gebruiken, kiest het besturingssysteem mogelijk de lokale route. Een test via een hotspot met een ander adresbereik kan dit aantonen. De duurzame oplossing is een goed adressenplan, niet een reeks handmatige routes per laptop.
Scheid DNS van netwerkbereikbaarheid
Als een intern IP-adres reageert maar de interne hostnaam niet, functioneert de tunnel waarschijnlijk en zit het probleem bij DNS. Controleer welke DNS-servers en zoekdomeinen de client ontvangt, of aanvragen door de juiste interface lopen en of de naam alleen intern bestaat. Voeg geen vaste hosts-regels toe als structurele oplossing; die verouderen en maskeren de echte configuratiefout.
Test de doelapplicatie en firewallregels
Een actieve VPN maakt niet iedere interne dienst automatisch bereikbaar. Test het specifieke protocol en de poort, niet alleen ping. De doelserver kan uitstaan, een lokale firewall kan verkeer weigeren of de Firebox-policy kan de gebruikersgroep niet toestaan. Vergelijk een werkende en niet-werkende gebruiker op groep, toegewezen netwerk en doel, zonder gevoelige loggegevens breed te delen.
Leg de uitkomst reproduceerbaar vast
Noteer oorzaak, bewijs, uitgevoerde wijziging en controletest. Een goede afsluiting vermeldt niet alleen dat de verbinding weer werkt, maar ook waarom. Bewaar geen wachtwoorden of volledige tokens in het ticket. Gebruik tijdstippen, foutcodes en geanonimiseerde adressen waar dat voldoende is.
WatchGuard Mobile VPN kernregel
Wijzig pas een instelling nadat u hebt vastgesteld in welke fase de verbinding stopt. Zo voorkomt u dat een tweede probleem ontstaat terwijl het eerste nog niet is begrepen.