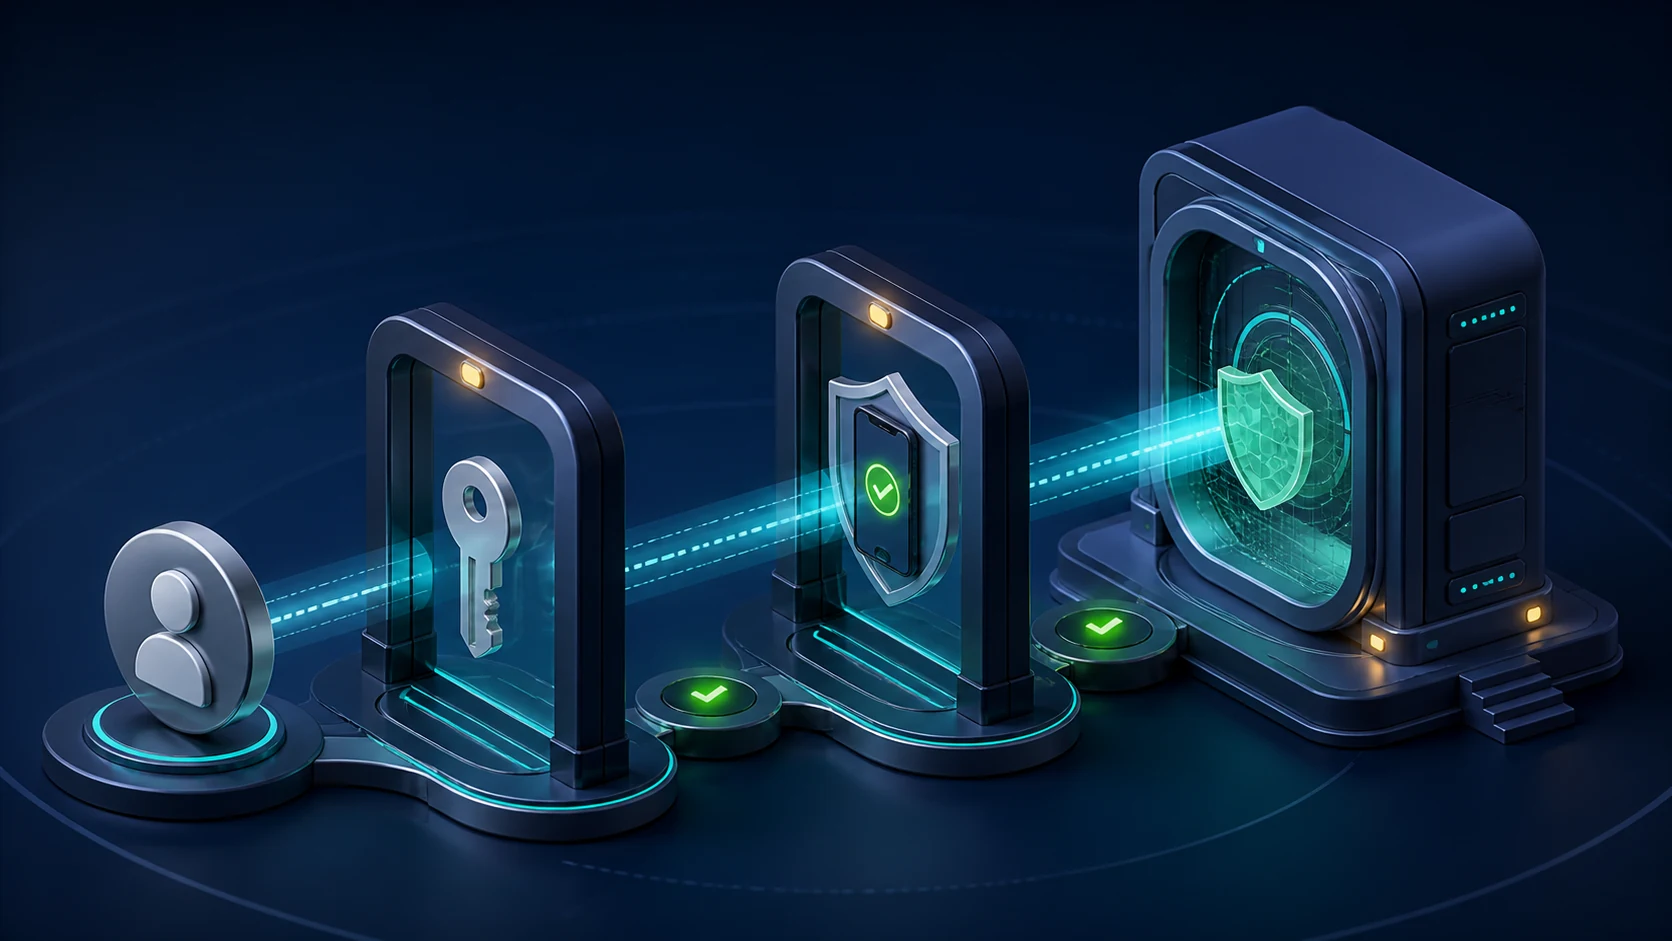
Een versleutelde tunnel is alleen betrouwbaar wanneer de identiteit aan het begin correct wordt vastgesteld. Gestolen wachtwoorden, vergeten accounts en te brede groepen kunnen een technisch perfecte VPN alsnog tot een aantrekkelijk toegangspad maken. Identiteitsbeheer moet daarom vóór route- en firewallbeleid komen: eerst bepalen wie iemand is, daarna pas welke bronnen nodig zijn.
Op de hoofdpagina vindt u achtergrond over WatchGuard Mobile VPN with SSL. Deze handleiding behandelt de keuzes rond authenticatiebronnen, MFA, groepslidmaatschap, accountbeheer en noodprocedures zonder een specifieke leverancier van identiteitsdiensten voor te schrijven.
WatchGuard Mobile VPN en één identiteitsbron
Gebruik waar mogelijk een centrale bron die aansluit op het bestaande instroom-, wijzigings- en uitstroomproces. Losse lokale VPN-accounts raken snel vergeten wanneer een medewerker van functie verandert of vertrekt. Leg vast welke bron de Firebox raadpleegt, hoe beschikbaarheid wordt bewaakt en welke tijdsynchronisatie of certificaten voor die koppeling nodig zijn.
Centrale identiteit betekent niet dat iedereen automatisch VPN-toegang krijgt. Gebruik een expliciete groep of rol die door een verantwoordelijke eigenaar wordt goedgekeurd. Maak het verschil zichtbaar tussen een account dat bestaat en een account dat extern mag verbinden.
Voeg multifactorauthenticatie doelgericht toe
MFA combineert iets dat de gebruiker weet met een extra factor, bijvoorbeeld een geregistreerd apparaat of hardwaretoken. Dit verkleint het risico van een buitgemaakt wachtwoord. Kies een methode die phishingbestendigheid, gebruiksgemak, offline situaties en herstel ondersteunt. Alleen veel pushmeldingen tonen kan leiden tot goedkeuring uit vermoeidheid; duidelijke context en nummervergelijking zijn sterker.
Test de volledige keten: eerste registratie, normale aanmelding, nieuw toestel, verloren toestel, verlopen wachtwoord en geweigerde factor. Documenteer wat de servicedesk mag herstellen en welke verificatie nodig is. Een zwak resetproces kan de extra beveiliging van MFA ongedaan maken.
Pas minimale rechten toe via groepen
Koppel geen brede interne netwerken aan één algemene groep wanneer medewerkers verschillende taken hebben. Maak rollen voor concrete behoeften, zoals financiële toepassing, beheeromgeving of leveranciersportaal. De Firebox-policy hoort bronidentiteit, doel en protocol zo beperkt mogelijk te definiëren. Een gebruiker met twee rollen krijgt alleen de combinatie die aantoonbaar nodig is.
Voorkom groepsnesting die niemand meer kan uitleggen. Maak periodiek een rapport van gebruikers, directe en indirecte groepen en bijbehorende VPN-routes. Laat de eigenaar bevestigen dat toegang nog nodig is. Ongebruikte rechten zijn geen reserve; ze zijn een risico.
Beheer instroom, wijziging en uitstroom
Bij indiensttreding hoort VPN-toegang pas na goedkeuring, geschikt apparaat en MFA-registratie beschikbaar te komen. Bij functiewijziging worden oude groepen verwijderd voordat nieuwe worden toegevoegd. Bij uitdiensttreding moeten account, actieve sessies, tokens en eventueel certificaten direct worden ingetrokken volgens het afgesproken tijdstip.
Neem tijdelijke medewerkers en leveranciers apart mee. Geef een einddatum, beperkte tijden en specifieke doelen. Laat toegang automatisch verlopen en verleng alleen na nieuwe bevestiging. Een projectaccount zonder eigenaar blijft anders jaren bestaan.
Maak apparaatverlies uitvoerbaar
Gebruikers moeten weten waar zij een verloren laptop of telefoon onmiddellijk melden. Het team moet vervolgens account of token blokkeren, actieve VPN-sessies beëindigen, apparaatbeheer activeren en relevante logs bewaren. Schrijf de volgorde vooraf uit; tijdens een incident is er geen tijd om eigenaarschap uit te zoeken.
Een nieuw MFA-apparaat registreren mag niet alleen afhangen van kennis die een aanvaller uit openbare bronnen kan halen. Gebruik het bestaande sterke identiteitsproces en meld de wijziging aan de gebruiker via een bekend kanaal.
Bescherm service- en beheerdersaccounts
Interactieve VPN-toegang hoort aan persoonlijke accounts gekoppeld te zijn. Deel geen algemeen teamaccount, omdat acties dan niet aan één persoon kunnen worden herleid. Beheerders gebruiken een afzonderlijke beheeridentiteit met sterkere controles en alleen toegang tot de noodzakelijke beheersegmenten.
Serviceaccounts hebben normaal geen Mobile VPN-recht nodig. Controleer expliciet dat technische koppelingen niet via dezelfde groepen toegang krijgen. Bewaar noodcredentials versleuteld, beperk wie ze kan openen en registreer ieder gebruik.
Ontwerp een veilige noodroute
Wanneer de centrale authenticatie of MFA-dienst uitvalt, kan ook beheer op afstand stoppen. Bepaal welke minimale noodtoegang nodig is, vanaf welke bron en met welke onafhankelijke factor. Een noodaccount mag geen dagelijks gemak worden. Gebruik een lang uniek geheim, alarmeer op iedere poging en wijzig het na gebruik.
Oefen de procedure periodiek zonder beveiligingscontroles uit te schakelen. Controleer of de benodigde documentatie beschikbaar is wanneer normale systemen niet werken en of twee bevoegde personen samen toegang kunnen vrijgeven.
Monitor identiteit als beveiligingssignaal
Let op herhaalde mislukte aanmeldingen, ongewone tijdstippen, gelijktijdige locaties, veel MFA-weigeringen en verbindingen direct na een accountwijziging. Combineer Firebox-, identiteits- en endpointgegevens rond hetzelfde tijdstip. Een los signaal is niet altijd kwaadaardig, maar een patroon kan snelle blokkering rechtvaardigen.
Controleer het proces periodiek
Meet hoeveel accounts zonder recente eigenaar bestaan, hoeveel uitzonderingen geen einddatum hebben en hoe snel toegang na uitdiensttreding verdwijnt. Test steekproefsgewijs of groepswijzigingen werkelijk het verwachte firewallbeleid opleveren. Een goed identiteitsmodel is aantoonbaar, herhaalbaar en begrijpelijk voor meer dan één beheerder.
WatchGuard Mobile VPN kernprincipe
Een extra factor is waardevol, maar de grootste winst ontstaat wanneer sterke aanmelding, minimale groepen en tijdige intrekking samen één proces vormen.